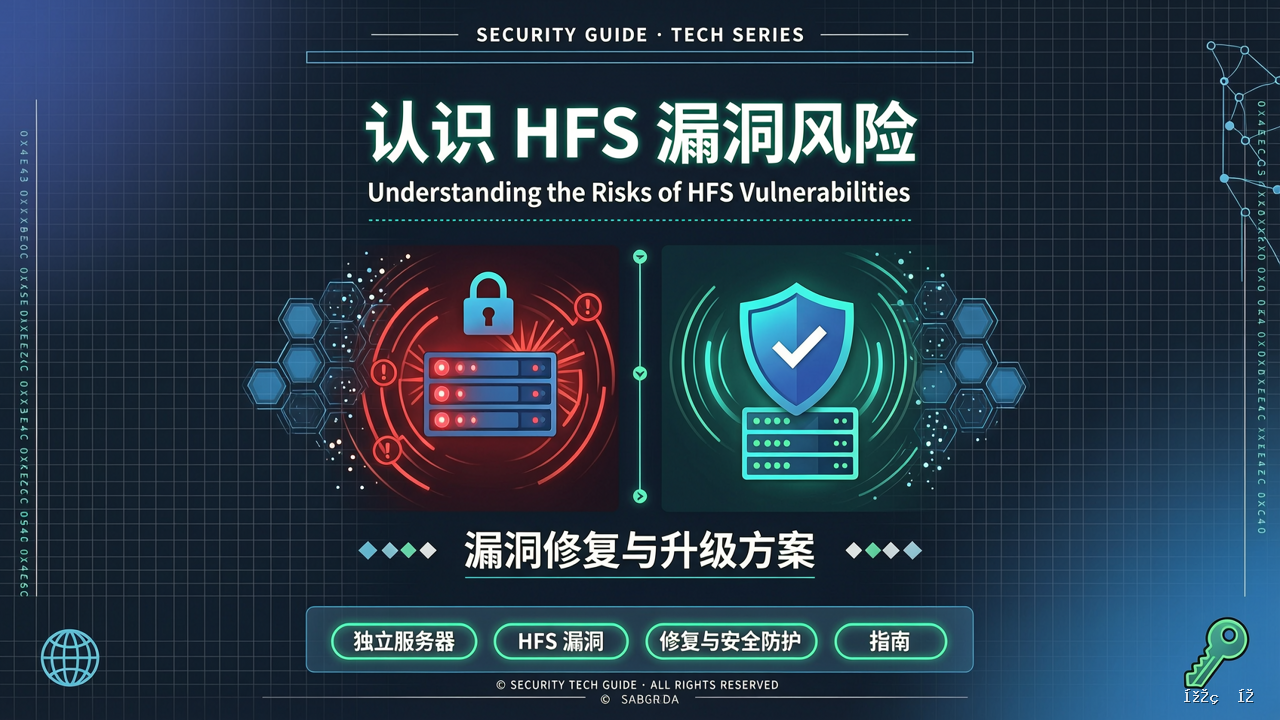
认识 HFS 漏洞风险
HFS(HTTP File Server)是常用的轻量级文件共享工具。其旧版本常存在严重的远程代码执行(RCE)漏洞。攻击者可利用脚本注入缺陷,直接获取服务器控制权,导致核心数据泄露或系统被恶意接管。
漏洞修复与升级方案
修复的核心是版本升级。管理员应立即停用旧版,部署官方最新稳定版本以消除已知缺陷。若因业务限制无法升级,需采取临时缓解措施:禁用 HFS 的高危宏命令,严格限制管理后台的访问 IP。同时,定期审查系统日志,及时阻断异常请求。
深度安全防护策略
构建纵深防御体系必不可少。首先,部署 Web 应用防火墙(WAF),精准拦截针对 HFS 的恶意 Payload。其次,遵循最小权限原则,禁止使用系统管理员账户运行 HFS 服务。最后,实施网络隔离,将 HFS 置于独立网段或 DMZ 区域,限制其对外通信范围,有效缩小潜在的安全威胁面。